
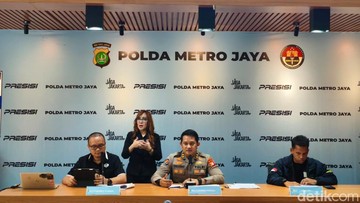
Pembobol Kartu Kredit Manfaatkan Fake BTS untuk Sebar SMS Phishing
Kasus pembobolan kartu kredit dengan modus penyadapan sinyal telekomunikasi kembali mencuat. Pelaku menggunakan perangkat bernama fake BTS atau base transceiver station palsu untuk menyebarkan SMS phishing kepada calon korban. Teknik ini memungkinkan pelaku memancing data sensitif, termasuk nomor kartu kredit, PIN, dan kode OTP, tanpa diketahui korban. Praktik tersebut menjadi salah satu ancaman serius di sektor keuangan digital karena memanfaatkan celah pada jaringan seluler yang selama ini dianggap aman.
Fake BTS merupakan perangkat yang meniru menara pemancar operator seluler asli. Alat ini memancarkan sinyal dengan kekuatan tertentu sehingga ponsel di sekitarnya terhubung ke jaringan palsu tersebut. Begitu perangkat korban tersambung, pelaku dapat mengirim pesan singkat yang tampak berasal dari bank atau penyedia layanan resmi. Isi pesan biasanya meminta korban mengklik tautan, mengisi data pribadi, atau menghubungi nomor tertentu. Karena pesan dikirim melalui jaringan palsu, nomor pengirim dapat dimanipulasi agar identik dengan nomor resmi institusi keuangan.
Modus Kerja Fake BTS dalam Pembobolan Kartu Kredit
Dalam sejumlah kasus, pelaku menempatkan fake BTS di lokasi ramai seperti pusat perbelanjaan, kawasan perkantoran, atau sekitar bank. Perangkat berukuran relatif kecil itu dapat disembunyikan di dalam tas atau kendaraan. Setelah aktif, fake BTS memaksa ponsel di radius tertentu untuk beralih ke jaringan 2G. Jaringan generasi lama ini dinilai lebih rentan karena sebagian mekanisme enkripsinya dapat ditembus. Dari situ pelaku mengirim SMS phishing massal yang berisi imbauan agar korban segera memperbarui data kartu kredit.
Korban yang mengklik tautan akan diarahkan ke situs tiruan yang mirip halaman resmi bank. Halaman tersebut meminta nomor kartu kredit, tanggal kedaluwarsa, CVV, hingga kode OTP yang dikirim ke ponsel korban. Data itu kemudian digunakan pelaku untuk melakukan transaksi tanpa sepengetahuan pemilik kartu. Dalam beberapa laporan, pelaku juga menelepon korban dengan nomor yang tampak resmi untuk meyakinkan bahwa permintaan data tersebut sah.
Faktor yang Membuat Modus Ini Sulit Dideteksi
Salah satu penyebab sulitnya deteksi adalah sifat fake BTS yang hanya aktif sementara. Perangkat dinyalakan dalam waktu singkat, mengirim pesan, lalu dimatikan atau dipindahkan ke lokasi lain. Pola ini membuat pelacakan oleh operator seluler dan aparat penegak hukum menjadi menantang. Selain itu, korban sering tidak menyadari bahwa ponselnya sempat terhubung ke jaringan palsu karena sinyal tetap muncul di layar perangkat.
Kurangnya literasi digital juga memperbesar peluang keberhasilan pelaku. Banyak pengguna masih menganggap SMS dari nomor yang mirip nomor bank sebagai pesan resmi. Padahal, institusi keuangan umumnya tidak meminta data rahasia melalui pesan singkat atau tautan. Kesadaran akan ciri-ciri phishing, seperti ejaan yang tidak baku, tautan mencurigakan, dan permintaan mendesak, menjadi kunci untuk menghindari jebakan tersebut.
Respons Otoritas dan Langkah Antisipasi
Otoritas telekomunikasi dan industri perbankan telah meningkatkan pengawasan terhadap peredaran fake BTS. Beberapa negara memperketat regulasi perangkat telekomunikasi dan memperkuat autentikasi jaringan untuk mencegah penyadapan. Operator seluler juga diminta mempercepat migrasi ke jaringan 4G dan 5G yang memiliki perlindungan lebih baik, serta menonaktifkan fallback ke 2G di area tertentu. Di sisi lain, bank terus mengedukasi nasabah melalui kampanye anti-phishing dan memperkuat verifikasi transaksi berbasis aplikasi.
Bagi masyarakat, sejumlah langkah pencegahan dapat dilakukan. Pertama, jangan pernah membagikan data kartu kredit dan kode OTP kepada siapa pun, termasuk melalui tautan yang terlihat resmi. Kedua, verifikasi nomor dan tautan dengan menghubungi call center bank secara mandiri. Ketiga, aktifkan notifikasi transaksi agar setiap aktivitas mencurigakan dapat segera diketahui. Keempat, laporkan SMS mencurigakan kepada operator dan bank untuk membantu pelacakan.
Kasus pembobolan kartu kredit melalui fake BTS menunjukkan bahwa kejahatan siber terus berkembang mengikuti teknologi. Kolaborasi antara regulator, operator, lembaga keuangan, dan masyarakat diperlukan untuk menekan ruang gerak pelaku. Tanpa kewaspadaan bersama, modus ini berpotensi menimbulkan kerugian finansial yang lebih besar dan menurunkan kepercayaan terhadap layanan perbankan digital.



Komentar (0)