Dalam Hitungan Jam, Jutaan Serangan Siber Serbu Website Seluruh Dunia
Serangan terhadap celah keamanan PHP2Shell melonjak drastis setelah pengumuman.]]>

---
**Dalam Hitungan Jam, Jutaan Serangan Siber Serbu Website Seluruh Dunia**
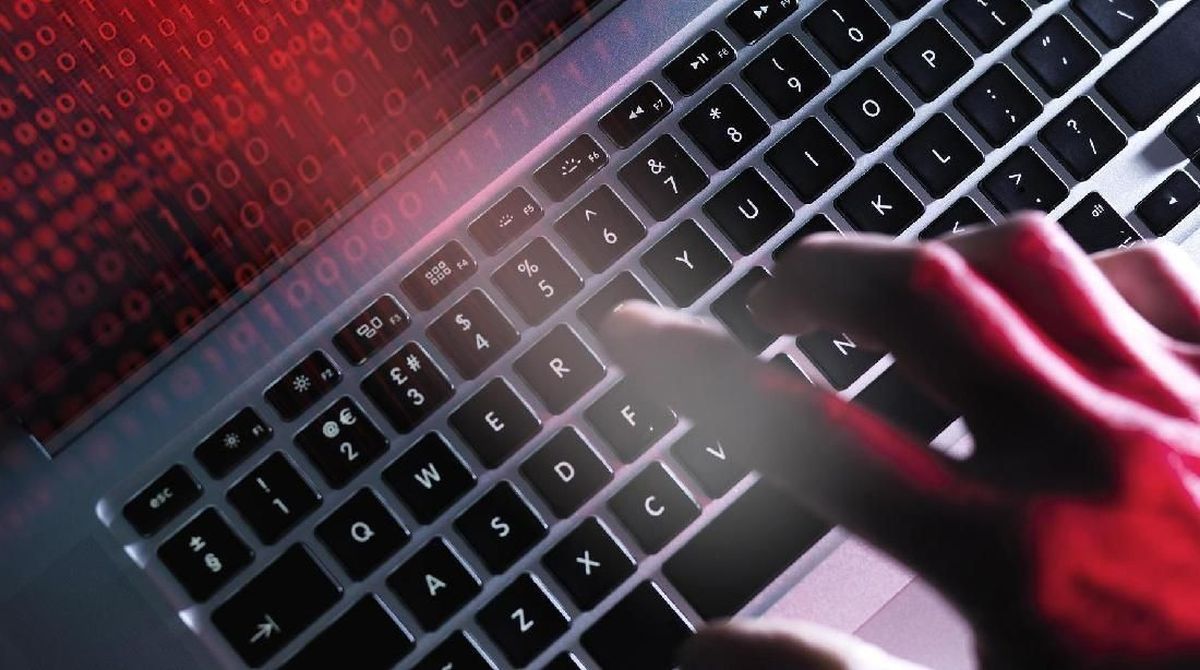
Dalam hitungan jam, jutaan serangan siber menyerbu website di seluruh dunia. Gelombang itu tidak selalu tampil sebagai satu serangan besar yang mudah dikenali. Sering kali, yang terjadi adalah kombinasi ribuan hingga jutaan percobaan kecil yang berjalan otomatis, terus-menerus, dan tersebar dari banyak lokasi. Ada yang mencoba membanjiri server dengan lalu lintas palsu, ada yang menebak kata sandi, ada yang mencari celah pada formulir dan API, dan ada pula yang memindai konfigurasi lemah untuk kemudian dieksploitasi.
Angka “jutaan serangan” perlu dibaca dengan hati-hati. Dalam dunia keamanan siber, jumlah percobaan tidak sama dengan jumlah keberhasilan. Banyak serangan berhasil digagalkan oleh sistem pertahanan, tetapi sebagian bisa lolos karena celah kecil yang terlambat ditutup. Justru di sinilah bahayanya: ketika volume serangan sangat besar, perhatian tim keamanan terpecah, sistem monitoring kewalahan, dan celah sederhana bisa menjadi pintu masuk. Website yang lambat, error, atau tidak bisa diakses dalam beberapa jam saja sudah cukup untuk merusak layanan publik, transaksi bisnis, dan kepercayaan pengguna.
Pola serangan dalam skala seperti ini biasanya bertumpu pada otomatisasi. Botnet, yaitu kumpulan perangkat yang telah dikendalikan penyerang, dapat mengirim permintaan secara serentak. Alat otomatis juga bisa mencoba kombinasi kata sandi, memindai port, menguji kerentanan perangkat lunak, hingga menargetkan endpoint API yang kurang dijaga. Karena semuanya berjalan mesin, serangan tidak perlu menunggu jam kerja. Dalam hitungan menit, satu skrip dapat menyebar ke banyak target, dan dalam hitungan jam dampaknya bisa terasa di berbagai negara.
Sasaran serangan pun tidak selalu perusahaan besar. Situs pemerintah, toko daring, portal berita, layanan pendidikan, rumah sakit, hingga website organisasi kecil bisa menjadi target. Kadang tujuannya memang mencuri data. Kadang untuk memeras. Kadang hanya untuk menguji kekuatan sistem. Namun, ada pula serangan yang bertujuan membuat layanan tidak tersedia, sekadar untuk menunjukkan bahwa pihak penyerang mampu melakukannya. Ketika jutaan permintaan datang bersamaan, server bisa kehabisan sumber daya, basis data menjadi lambat, dan pengguna tidak bisa mengakses layanan yang mereka butuhkan.
Dampaknya tidak berhenti pada gangguan teknis. Website yang down dapat menghentikan proses pendaftaran, pembayaran, pengajuan dokumen, atau komunikasi resmi. Bagi bisnis, downtime berarti kehilangan pendapatan dan reputasi. Bagi layanan publik, gangguan bisa menghambat akses masyarakat terhadap informasi dan layanan penting. Jika serangan disertai pencurian data, risikonya bertambah: data pribadi bocor, kredensial dicuri, dan kepercayaan publik menurun. Karena itu, respons tidak cukup hanya “menyalakan ulang server”. Perlu ada identifikasi serangan, isolasi sistem terdampak, pemulihan layanan, dan komunikasi yang jujur kepada pengguna.
Pertahanan menghadapi gelombang serangan seperti ini harus berlapis. Pertama, pembaruan perangkat lunak dan penambalan celah keamanan tidak boleh ditunda. Kedua, autentikasi multifaktor perlu diterapkan pada akun admin dan sistem penting. Ketiga, website membutuhkan perlindungan terhadap lonjakan lalu lintas, pembatasan jumlah permintaan, serta pemantauan anomali. Keempat, data cadangan harus tersedia dan diuji secara berkala, bukan hanya disimpan. Kelima, tim keamanan perlu memiliki rencana respons insiden yang jelas: siapa yang mengambil keputusan, bagaimana layanan dipulihkan, dan kapan publik diberi tahu.
Namun, teknologi saja tidak cukup. Banyak serangan berhasil karena faktor manusia: kata sandi lemah, akses berlebihan, konfigurasi default, atau kelalaian dalam mengelola pihak ketiga. Penyedia layanan cloud, vendor plugin, dan mitra teknologi juga menjadi bagian dari rantai pertahanan. Jika satu komponen lemah, seluruh sistem bisa terpapar. Oleh karena itu, kolaborasi antara pengelola website, penyedia infrastruktur, regulator, dan komunitas keamanan menjadi semakin penting.
Judul “Dalam Hitungan Jam, Jutaan Serangan Siber Serbu Website Seluruh Dunia” bukan sekadar peringatan tentang besarnya angka. Ia menunjukkan bahwa ancaman siber bergerak cepat, terotomatisasi, dan tidak mengenal batas negara. Bagi pengelola website, pesannya jelas: kesiapan tidak bisa dibangun saat serangan sudah terjadi. Pembaruan rutin, pemantauan berkelanjutan, pengelolaan akses yang ketat, dan rencana pemulihan harus menjadi kebiasaan. Dalam lanskap digital yang semakin terhubung, ketahanan sebuah website tidak ditentukan oleh seberapa besar serangan yang datang, tetapi oleh seberapa cepat dan tepat sistem serta manusia meresponsnya.
← Artikel Sebelumnya
Eropa Sudah Dilanda Demonstrasi Massal, Bakal Menular ke Asia?
Artikel Selanjutnya →
Daftar Temuan Barang Bukti dan Uang dari Penggeledahan Kantor BPK Jateng
Apa Reaksimu?
 Suka
0
 Tidak Suka
0
 Cinta
0
 Lucu
0
 Wow
0
 Sedih
0
 Marah
0
PENULIS
Hendra Wijaya
Editor Politik. Mantan jurnalis cetak dengan spesialisasi politik elektoral. Menulis analisis kebijakan dan reportase parlemen.

Komentar (0)