
Eset MDR Percepat Waktu Respons Serangan Siber
Ancaman serangan siber terhadap perusahaan dan organisasi terus meningkat, baik dari sisi kuantitas maupun kompleksitasnya. Dalam menghadapi kondisi tersebut, kemampuan mendeteksi dan merespons insiden keamanan secara cepat menjadi faktor penentu apakah sebuah serangan dapat ditangani sebelum menimbulkan kerugian besar. Salah satu pendekatan yang kini banyak diadopsi adalah layanan Managed Detection and Response (MDR), yang menggabungkan teknologi pemantauan berkelanjutan dengan tim analis keamanan profesional.
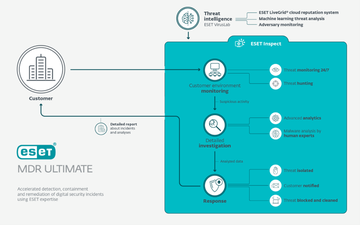
Eset sebagai perusahaan keamanan siber menghadirkan layanan Eset MDR yang dirancang untuk mempersingkat waktu respons terhadap insiden keamanan. Layanan ini bekerja dengan memantau aktivitas jaringan, endpoint, serta berbagai sumber telemetri keamanan secara terus-menerus. Ketika terdeteksi indikasi aktivitas mencurigakan, sistem dan tim analis akan melakukan triase, investigasi, dan respons sesuai tingkat keparahan insiden.
Kombinasi Otomatisasi dan Analis Manusia
Eset MDR mengandalkan kombinasi antara deteksi otomatis berbasis mesin dan analisis yang dilakukan oleh manusia. Otomatisasi berperan dalam menyaring volume data keamanan yang sangat besar, sehingga aktivitas yang benar-benar berpotensi menjadi ancaman dapat dipisahkan dari gangguan rutin atau alarm palsu. Setelah itu, analis keamanan memverifikasi temuan tersebut, menentukan tingkat urgensi, dan mengambil tindakan yang diperlukan.
Pendekatan berlapis ini penting karena deteksi semata tidak cukup. Organisasi sering menghadapi keterbatasan jumlah tenaga ahli keamanan siber, sehingga kelelahan alarm atau alert fatigue menjadi masalah nyata. Ketika tim internal harus menyaring ribuan peringatan setiap hari, respons terhadap ancaman yang sungguh-sungguh berbahaya bisa terhambat. Dengan MDR, beban triase awal sebagian dialihkan ke penyedia layanan yang memiliki kapasitas analis lebih besar.
Peran Penting Kecepatan Respons
Dalam banyak insiden keamanan, jendela waktu yang tersedia untuk mencegah kerugian sangat sempit. Serangan seperti ransomware dapat menyebar ke seluruh jaringan hanya dalam hitungan jam, bahkan menit. Semakin lama proses deteksi hingga isolasi, semakin besar potensi data yang terenkripsi, layanan yang terhenti, dan kerugian finansial yang timbul.
Karena itu, metrik waktu respons menjadi salah satu indikator utama efektivitas layanan keamanan. Eset MDR berupaya mempersingkat tahapan mulai dari deteksi, verifikasi, hingga tindakan respons. Tindakan tersebut dapat mencakup isolasi perangkat yang terinfeksi, penghentian proses berbahaya, pengumpulan bukti forensik, dan rekomendasi remediasi bagi tim keamanan internal organisasi.
Visibilitas Menyeluruh dan Pelaporan
Selain respons cepat, layanan ini juga menekankan visibilitas menyeluruh terhadap lingkungan teknologi informasi organisasi. Pemantauan dilakukan pada berbagai titik, termasuk komputer pengguna, server, dan aktivitas jaringan. Dengan cakupan tersebut, organisasi memperoleh gambaran yang lebih utuh mengenai kondisi keamanan mereka, bukan hanya dari satu lapisan pertahanan saja.
Pelaporan berkala juga menjadi bagian dari layanan MDR. Laporan tersebut umumnya memuat ringkasan insiden, tren ancaman yang terdeteksi, serta rekomendasi perbaikan postur keamanan. Informasi ini berguna bagi manajemen untuk mengambil keputusan berbasis risiko, misalnya menentukan prioritas investasi keamanan atau penyesuaian kebijakan internal.
Kebutuhan Tenaga Ahli Keamanan
Kelangkaan tenaga ahli keamanan siber masih menjadi tantangan global, termasuk di Indonesia. Banyak organisasi, terutama yang berskala menengah, belum memiliki Security Operations Center (SOC) internal yang beroperasi penuh selama 24 jam sehari, tujuh hari seminggu. Padahal, serangan siber tidak mengenal jam kerja dan dapat terjadi kapan saja.
Layanan MDR menjadi salah satu alternatif untuk menjembatani kesenjangan tersebut. Organisasi dapat memperoleh kemampuan pemantauan berkelanjutan tanpa harus membangun dan mempekerjakan tim SOC berskala besar sendiri. Model ini juga memungkinkan alih pengetahuan, ketika temuan dan rekomendasi dari penyedia layanan membantu tim internal memperkuat pertahanan dari waktu ke waktu.
Peran Kepatuhan dan Regulasi
Dorongan untuk mengadopsi layanan deteksi dan respons juga datang dari sisi kepatuhan. Berbagai regulasi dan standar, termasuk yang berkaitan dengan perlindungan data pribadi, menuntut organisasi untuk memiliki kemampuan mendeteksi dan menangani insiden keamanan secara terdokumentasi. MDR dapat membantu memenuhi kebutuhan tersebut melalui pencatatan insiden, jejak audit, serta prosedur respons yang terstruktur.
Meski demikian, adopsi MDR bukan berarti organisasi dapat sepenuhnya melepaskan tanggung jawab keamanan. Layanan ini bersifat pendamping, bukan pengganti kebijakan internal, pelatihan kesadaran keamanan bagi karyawan, manajemen kerentanan, dan tata kelola risiko yang baik. Kolaborasi antara penyedia layanan dan tim internal tetap menjadi kunci agar setiap temuan dapat ditindaklanjuti secara menyeluruh.
Tantangan Integrasi dan Adaptasi
Implementasi MDR juga menghadapi tantangan tersendiri. Integrasi dengan berbagai perangkat dan sistem yang sudah berjalan perlu dilakukan dengan hati-hati agar tidak mengganggu operasional. Selain itu, setiap organisasi memiliki konteks bisnis dan profil risiko yang berbeda, sehingga proses penyetelan (tuning) deteksi perlu disesuaikan agar tidak menghasilkan terlalu banyak peringatan yang tidak relevan.
Adaptasi terhadap lanskap ancaman yang terus berubah juga menjadi pekerjaan berkelanjutan. Pelaku serangan terus mengembangkan taktik, teknik, dan prosedur baru untuk menghindari deteksi. Penyedia layanan MDR dituntut memperbarui aturan deteksi, model analitik, serta pengetahuan tim analisnya secara rutin agar tetap efektif.
Kesimpulan
Percepatan waktu respons terhadap serangan siber menjadi salah satu kebutuhan mendesak bagi organisasi di era digital. Eset MDR menawarkan pendekatan yang menggabungkan pemantauan berkelanjutan, otomatisasi, dan keahlian analis manusia untuk mendeteksi serta menangani insiden secara lebih cepat. Meski bukan solusi tunggal, layanan semacam ini dapat menjadi bagian penting dari strategi pertahanan berlapis, khususnya bagi organisasi yang menghadapi keterbatasan sumber daya keamanan internal. Keberhasilannya pada akhirnya bergantung pada integrasi yang baik dengan proses, kebijakan, dan budaya keamanan yang sudah ada di dalam organisasi.



Komentar (0)