
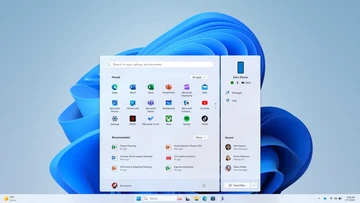
Microsoft menambal sekitar seribu celah keamanan pada Windows dalam kurun satu bulan, sebuah lonjakan volume perbaikan yang disebut perusahaan dimungkinkan oleh pemanfaatan kecerdasan artifisial (AI) dalam proses penemuan dan penanganan kerentanan. Angka tersebut jauh di atas ritme pembaruan keamanan yang biasa dirilis perusahaan setiap bulan, dan menandai pergeseran cara raksasa perangkat lunak itu menghadapi banjir laporan bug di produknya.
Perbaikan itu tersebar dalam pembaruan keamanan yang didistribusikan ke pengguna Windows di seluruh dunia. Sebagian besar kerentanan yang ditangani tergolong sebagai celah yang memerlukan interaksi pengguna atau akses lokal untuk dieksploitasi, sementara sebagian lain dinilai lebih berisiko karena dapat memungkinkan eksekusi kode dari jarak jauh. Microsoft menyatakan tidak menemukan indikasi eksploitasi aktif terhadap sejumlah besar celah tersebut pada saat perbaikan dirilis, meski pengguna tetap diminta segera memasang pembaruan.
Lonjakan volume kerentanan
Selama bertahun-tahun, jumlah celah keamanan yang diperbaiki Microsoft dalam satu siklus pembaruan bulanan umumnya berkisar pada angka puluhan hingga sekitar seratus lebih. Angka seribu dalam satu bulan karena itu mengejutkan sebagian pengamat keamanan, yang menilai skala tersebut lebih mencerminkan kemampuan baru dalam menemukan cacat perangkat lunak ketimbang memburuknya kualitas kode secara tiba-tiba.
Penyebab utamanya adalah percepatan proses penemuan kerentanan. Alat bantu berbasis AI mampu menelusuri basis kode berukuran raksasa, mengenali pola kesalahan pemrograman, dan menguji jalur eksekusi yang sulit dijangkau auditor manusia dalam waktu singkat. Pada sistem operasi dengan puluhan juta baris kode seperti Windows, kemampuan menyaring kandidat masalah secara otomatis mengubah ekonomi proses audit keamanan.
Peran AI dalam siklus perbaikan
Penemuan kerentanan secara otomatis
Model AI yang dilatih pada kode sumber dan riwayat perbaikan dapat menandai bagian kode yang berpotensi rentan, misalnya pengelolaan memori yang tidak konsisten, validasi masukan yang lemah, atau pemeriksaan hak akses yang tidak lengkap. Kandidat temuan itu kemudian diverifikasi oleh tim peneliti keamanan sebelum dinyatakan sebagai kerentanan sah. Pendekatan ini memungkinkan penyisiran yang jauh lebih luas dibandingkan pengujian manual dan fuzzing konvensional.
Triase dan prioritas perbaikan
Selain menemukan, AI dipakai untuk membantu memilah temuan berdasarkan tingkat risiko, memetakan dampak terhadap komponen sistem, dan mempercepat penyusunan tambalan. Proses triase yang biasanya menyita waktu analis kini dapat dipersingkat, sehingga lebih banyak kerentanan dapat masuk ke jalur perbaikan dalam satu siklus pembaruan. Meski demikian, keputusan akhir mengenai tingkat keparahan dan jadwal rilis tetap berada di tangan tim manusia.
Pengujian sebelum distribusi
Setiap tambalan perlu diuji agar tidak menimbulkan gangguan pada aplikasi dan konfigurasi yang sudah berjalan. AI turut dimanfaatkan untuk menyimulasikan berbagai skenario penggunaan dan mendeteksi potensi regresi sebelum pembaruan dikirim ke pengguna. Tahap ini penting karena perbaikan massal dalam jumlah besar meningkatkan risiko efek samping yang tidak diinginkan.
Dampak bagi pengguna dan organisasi
Bagi pengguna rumahan, konsekuensi paling langsung adalah pentingnya memastikan pembaruan otomatis benar-benar berjalan. Sejumlah perangkat menunda pemasangan pembaruan karena kebijakan internal, keterbatasan ruang penyimpanan, atau jadwal restart yang tidak diizinkan. Semakin besar jumlah celah yang ditambal dalam satu siklus, semakin besar pula paparan bagi perangkat yang tertinggal beberapa pembaruan.
Di lingkungan perusahaan, tim teknologi informasi menghadapi beban pengujian yang bertambah. Praktik terbaik yang lazim menyarankan pemisahan antara pembaruan mendesak yang harus segera diterapkan dan pembaruan yang dapat diuji lebih dulu pada kelompok perangkat terbatas. Organisasi juga diminta memetakan kembali aset yang menjalankan versi Windows yang sudah tidak lagi menerima dukungan keamanan.
Ketika AI juga dipakai penyerang
Percepatan di sisi pertahanan tidak berlangsung sendirian. Pelaku ancaman juga memanfaatkan alat berbasis AI untuk mempercepat pencarian celah, menyusun eksploitasi, dan mengotomatiskan tahapan serangan. Kondisi ini menciptakan persaingan kecepatan: pihak yang lebih dulu menemukan dan menambal kerentanan memperoleh keuntungan, sementara pihak yang tertinggal menghadapi risiko lebih besar.
Sejumlah peneliti keamanan mengingatkan bahwa kemudahan menemukan kerentanan melalui AI berpotensi meningkatkan jumlah pengungkapan cacat ke publik, termasuk oleh peneliti independen dan program bug bounty. Bagi vendor, itu berarti arus laporan masuk yang lebih deras dan kebutuhan untuk memperkuat kapasitas verifikasi agar tidak kewalahan.
Makna angka seribu
Angka seribu perbaikan dalam sebulan lebih tepat dibaca sebagai sinyal tentang kapasitas industri dalam mengaudit perangkat lunak, bukan sebagai bukti bahwa Windows tiba-tiba menjadi jauh lebih rapuh. Perangkat lunak sekompleks sistem operasi selalu mengandung cacat; yang berubah adalah kecepatan cacat itu ditemukan dan ditutup.
Bagi Microsoft, tantangan berikutnya adalah menjaga keseimbangan antara kecepatan menambal dan stabilitas produk, sekaligus memastikan transparansi informasi agar administrator sistem dapat menentukan prioritas. Bagi pengguna, pesannya sederhana: pembaruan keamanan bukan lagi urusan yang bisa ditunda, karena jarak antara penemuan celah dan eksploitasi terus memendek.



Komentar (0)